PHP2Shell и заплахата българските сайтове, критични уязвимости в PHP: защитен ли е вашият сайт?
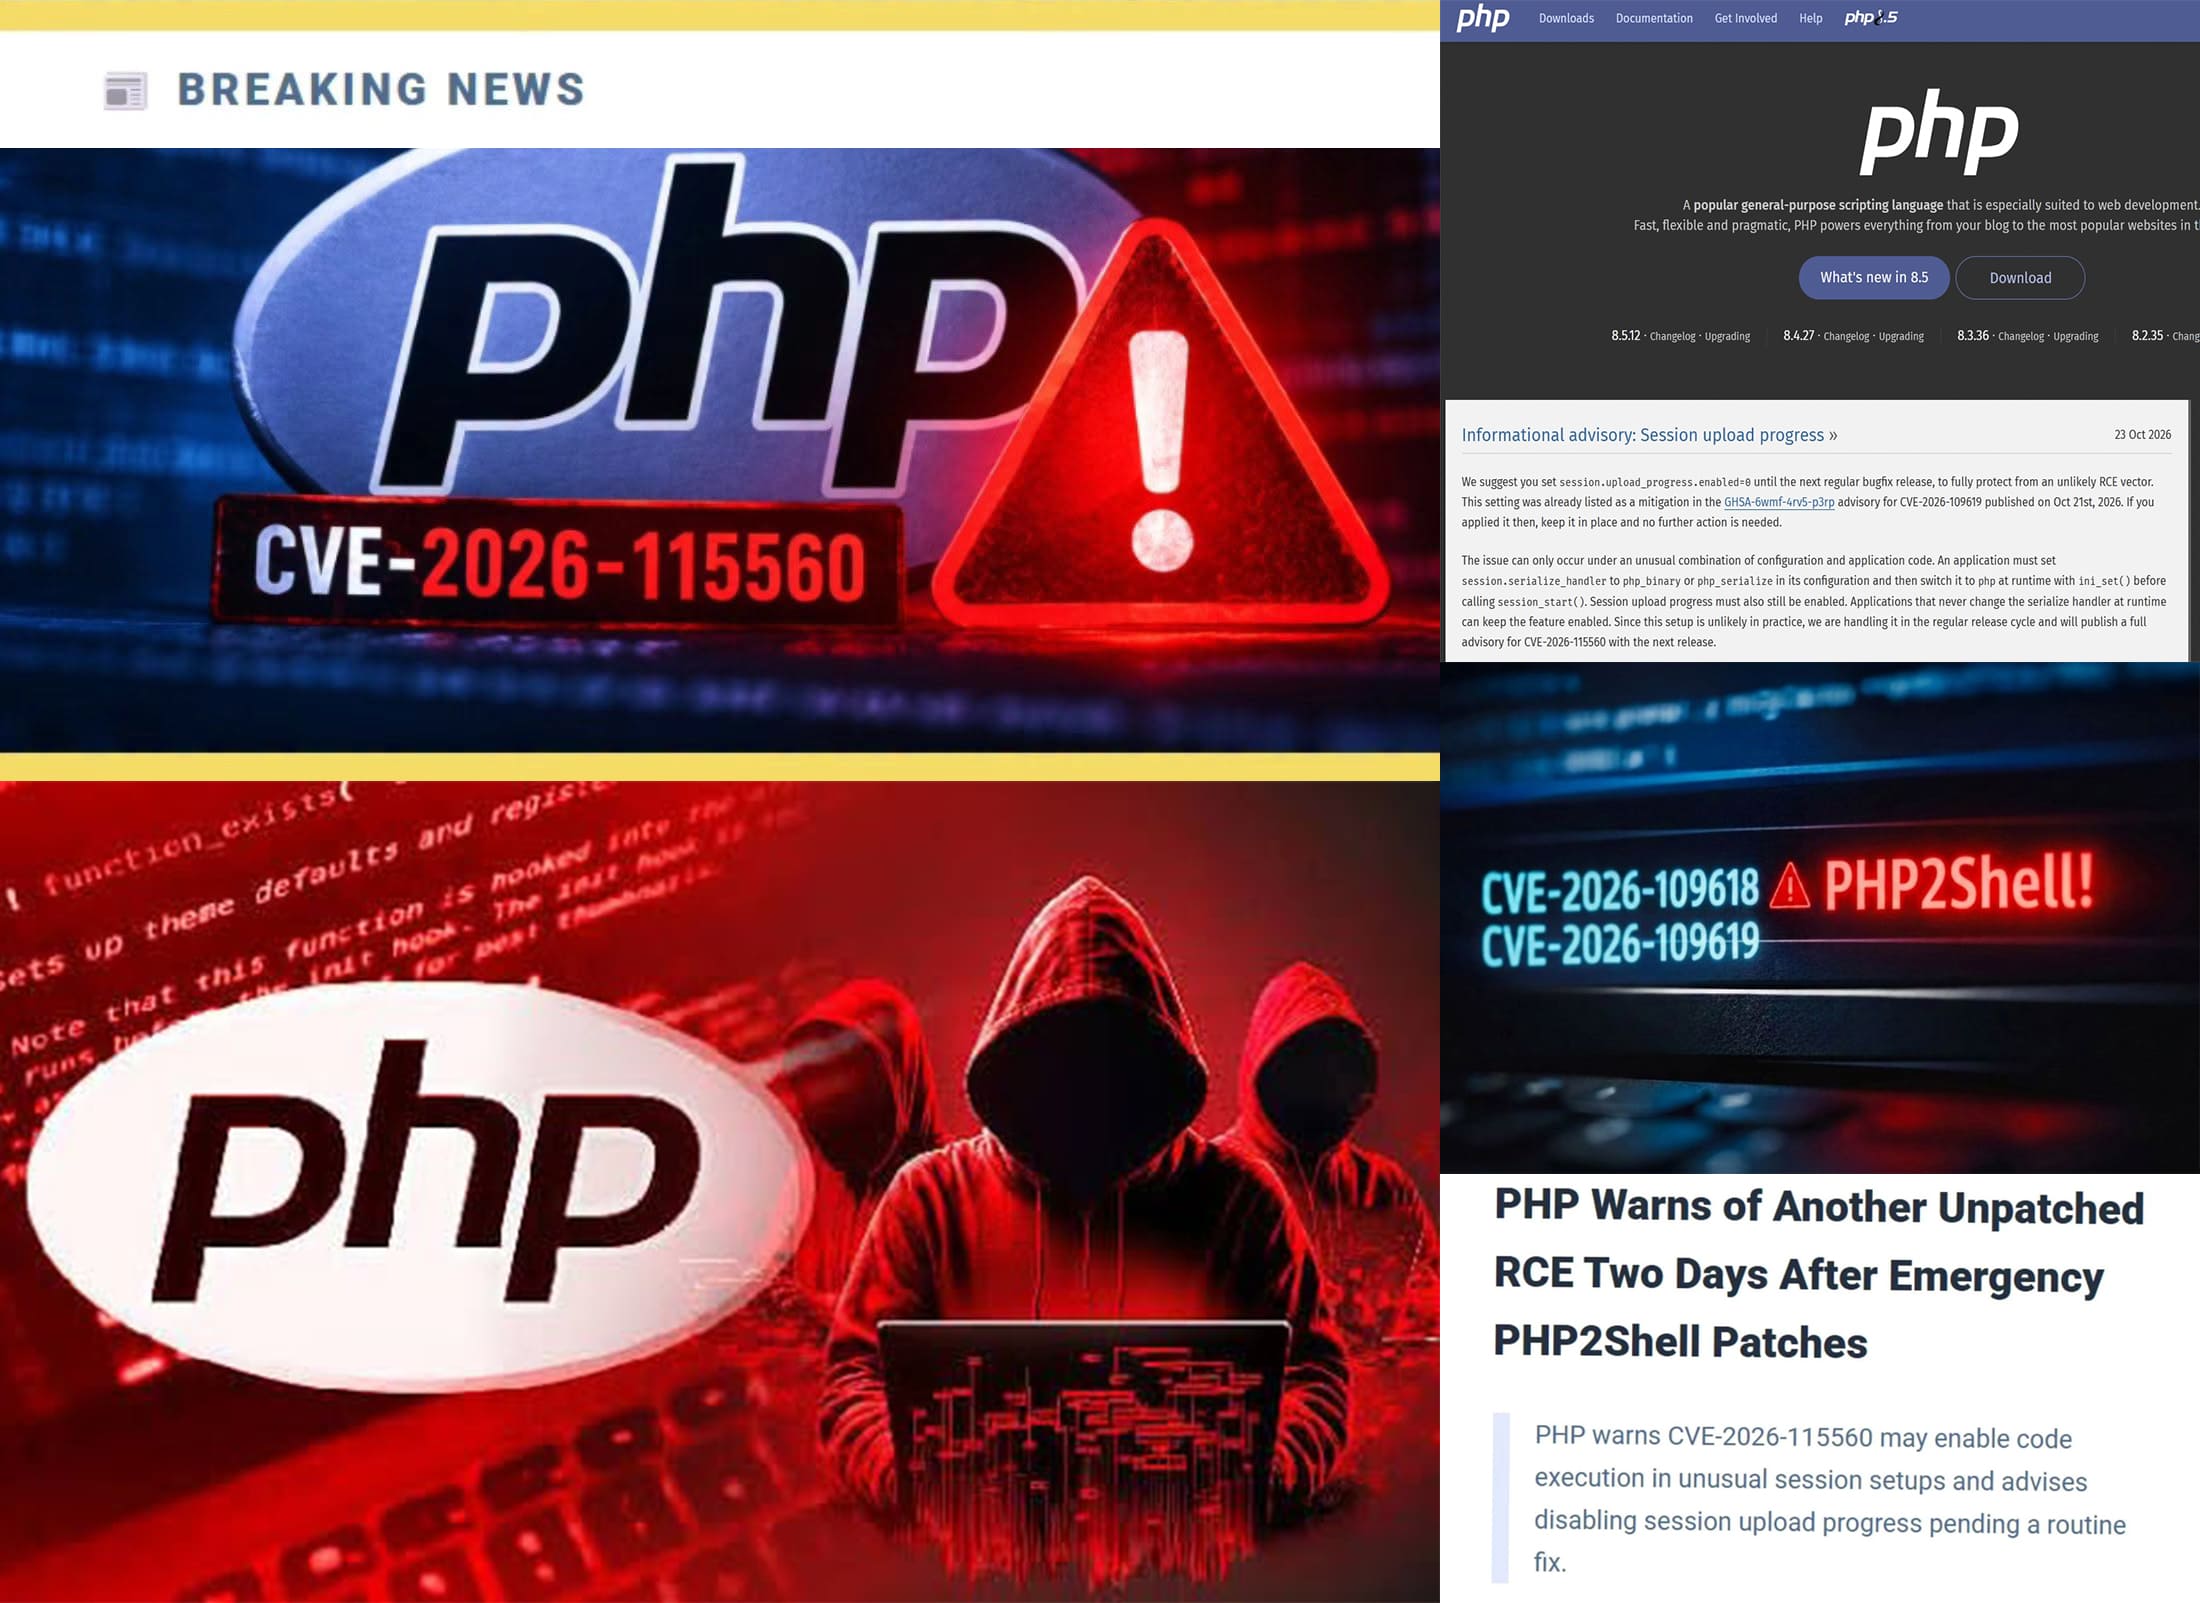
Извънредна новина за PHP2Shell – две критични уязвимости за отдалечено изпълнение на код (RCE) в ядрото на PHP, идентифицирани като CVE-2026-109618 и CVE-2026-109619.
И двете имат изключително висока оценка на опасност CVSS 9.2.
Какво представлява заплахата:
• Пропуските позволяват на хакери да изпратят злонамерена заявка към уеб сървър и да получат пълен достъп (shell) за изпълнение на произволни команди.
• Проблемът засяга практически всички версии на PHP от 5.4 нагоре. Това означава, че платформи като WordPress, Magento, WooCommerce и Drupal са потенциално застрашени, ако инфраструктурата им не бъде обновена.
• Информацията за уязвимостите изтече преждевременно на 20 октомври 2026 г., придружена от скрийншот на експлоит инструмент, наречен „PHP2Shell„. Поради тази причина екипът по сигурността на PHP изтегли официалните пачове по-рано от предвиденото.
Какви действия трябва да се предприемат?
Тъй като уязвимостта е на ниво ядро на PHP, тя не може да бъде поправена чрез промяна на кода на самия сайт (например в настройките на WordPress). Защитата изисква намеса и на ниво сървърна инфраструктура:
1. Инсталиране на официалните пачове: прилагане на спешните извънредни актуализации, издадени от PHP на 21 октомври 2026 г.
2. Мигриране на остарели версии. Официални корекции се предлагат само за поддържаните клонове (PHP 8.2, 8.3, 8.4 и 8.5).
Версии като PHP 5.x и 7.x отдавна са извън поддръжка и няма да получат официален пач – за тях трябва спешно да се премине към PHP 8.x или да се изиска бекпортнат (backported) пач от хостинг доставчика.
3. Ако не може да се актуализира веднага, експертите от CERT-EU препоръчват временно да се изолират критичните интернет приложения от публичната мрежа или да се използва уеб защитна стена (WAF).
4. Мониторинг: настройки на системи за засичане на необичайни дъщерни процеси, стартирани от уеб сървъра (напр. процеси като php-fpm или apache2, които неочаквано стартират bash, sh, curl или wget).
Атрибут – Детайли за уязвимостта
Име / Идентификатори – PHP2Shell (CVE-2026-109618, CVE-2026-109619)
Клас на опасност – Remote Code Execution (RCE) – критична
CVSS v4.0 рейтинг – 9.2 от 10
Засегнати версии – PHP 5.4.0 и всички следващи версии
Официални пачове – Издадени на 21 октомври 2026 г. (за PHP 8.2+)
Основно решение – обновяване на PHP на ниво сървърна инфраструктура, обновяване на ядрото на платформата (ако се използва такава).
През последните часове интернет буквално се разтресе от новината за критичните уязвимости в PHP, наречени PHP2Shell, които изкараха извън строя дори правителствени сайтове из цяла Европа. Тъй като над две трети от мрежата работи именно на този език, включително масови платформи като WordPress, рискът за вашия бизнес и за данните на клиентите ви в момента е реална заплаха.
Хакерите вече активно се възползват от тези пропуски, а чакането или отлагането на обновяването може да ви струва скъпо. Не рискувайте всичко, което сте градили с труд – сега е моментът да затворите вратата пред дигиталните заплахи, преди някой да е почукал на нея.
Две дупки в PHP и правителствени сайтове престанаха да работят. Супермаркет със 77 милиона купувачи седмично изключи собствените си системи.
Разбрахте ли какво се случи през последните няколко часа…
> PHP – езикът за програмиране, който стои зад 70% от всички уебсайтове се оказа с две уязвимости, оценени на 9,2 от 10.
САЩ, Великобритания и Япония призоваха собствениците на сайтове да инсталират корекциите или да изключат сайтовете си… Четири дни след като хакерите вече бяха започнали да се опитват да използват уязвимостта…
> Министър-председателят на Япония публикува призива късно през нощта… Министерствата на финансите и здравеопазването премахнаха страници, MUFG Bank и JR West преминаха към спешна поддръжка, а Onamae спря всички планове за Desktop Cloud, след като зловреден софтуер засегна до 26 739 клиентски сървъра…
> Индийската компания eMudhra беше разкрита с 8 междинни ключа за сертификати, които били толкова слаби, че един от тях буквално представлявал числото 4… На издадените от нея над 60 000 000 сертификата вече не може да се има доверие…
> GitLab разкри уязвимост с максималната оценка за сериозност – 10,0 във всяка версия на софтуера от 2014 г. насам…
> Бяха заловени престъпници, използващи истински инструмент за хакерски атаки, базиран на изкуствен интелект, срещу над 1200 сайта… Чрез него те проникнали в повече от 100 компании, включително John Deere и Cummins…
> LiteLLM — инструмент за изкуствен интелект с около 23 000 000 изтегляния седмично — беше тайно компрометиран със зловреден софтуер за кражба на пароли… Злонамерената версия остана в PyPI около 2 часа…
> Държавната банка на Индия (State Bank of India), най-голямата банка в страната, потвърди, че 3897 записа на клиенти са се появили в тъмната мрежа…
> WIRED вече определя уязвимостта в PHP като „широко експлоатирана“… Почти 55 000 000 уебсайта и уеб ресурса използват PHP…
> Правителства в Европа спират достъпа до свои уебсайтове заради критични уязвимости в PHP – езика, който стои в основата на милиони сайтове. Финландия, Нидерландия и Франция изключиха правителствени уебсайтове, включително и сайта на нидерландската агенция за киберсигурност.
Всяко едно от правителствата в този списък отправи едно и също послание към собствениците на сайтове, използващи PHP, през последните часове… Инсталирайте корекцията или изключете сайта си.
Всичко това… само за няколко часа…
Европейската агенция за киберсигурност (CERT-EU) излезе със стряскащо предупреждение – стотици хиляди уебсайтове в Европа спешно трябва да бъдат спрени и изкарани извън мрежата!
Причината: открити две критични уязвимости в езика за програмиране PHP, който задвижва близо 70% от целия интернет (включително платформи като WordPress). Дефектите са оценени с рейтинг на опасност 9.2 от 10.
Резултатът: държави масово започнаха да натискат „копчето за изключване“ на правителствени сайтове.
За да се предпазят от потенциални атаки, редица правителства в Европа превантивно „свалиха“ мрежите си:
• Нидерландия: самото Национално звено за киберсигурност взе решение да изключи временно собствения си сайт, последвано от правителствения портал Overheid.nl, Пристанището на Ротердам и сайтовете на редица болници, докато отстрани проблемите!
• Финландия: държавният ИТ доставчик Valtori напълно спря публичните мрежови услуги на правителството.
• Франция и Германия: френското вътрешно министерство свали сайтовете на местните префектури, а Германия изключи част от федералните си ИТ портали.
• Чехия и Белгия: сайтовете на чешкото правителство и белгийското външно министерство преминаха в режим „офлайн“.
• Дори Wikipedia и Internet Archive бяха принудени временно да спрат част от системите си!
Критични уязвимости в PHP: защитен ли е вашият сайт?
На 21 октомври PHP пусна спешни обновления за две критични уязвимости (CVE-2026-109618 и CVE-2026-109619, CVSS 9.2), които позволяват на нападател да поеме контрол над сървъра, без да влиза в системата. Повечето сайтове работят на PHP, включително WordPress, WooCommerce, Opencart, Drupal, Joomla и много сайтове, изработени по поръчка.
Дигиталният свят се променя бързо и подобни събития показват колко е важно софтуерната поддръжка и сигурността да не остават на заден план. Когато сериозни пропуски засегнат самата основа на интернет, най-логичната стъпка е системите да бъдат прегледани от хора, които разбират от код, разработка и правилно конфигуриране на сървъри.
Превенцията винаги излиза по-евтино от отстраняването на последствията, а сигурният уебсайт е в основата на доброто класиране в търсачките и доверието на вашите клиенти.
Ако искате да сте спокойни за стабилността на вашето онлайн присъствие, можете да се свържете с нас.
Наред с изграждането на сайтове и SEO оптимизация, ние помагаме на бизнеса да поддържа платформите си актуализирани и защитени срещу съвременните заплахи. Разгледайте услугите ни и ни пишете, за да обсъдим как можем да помогнем за сигурността на вашия бизнес.
